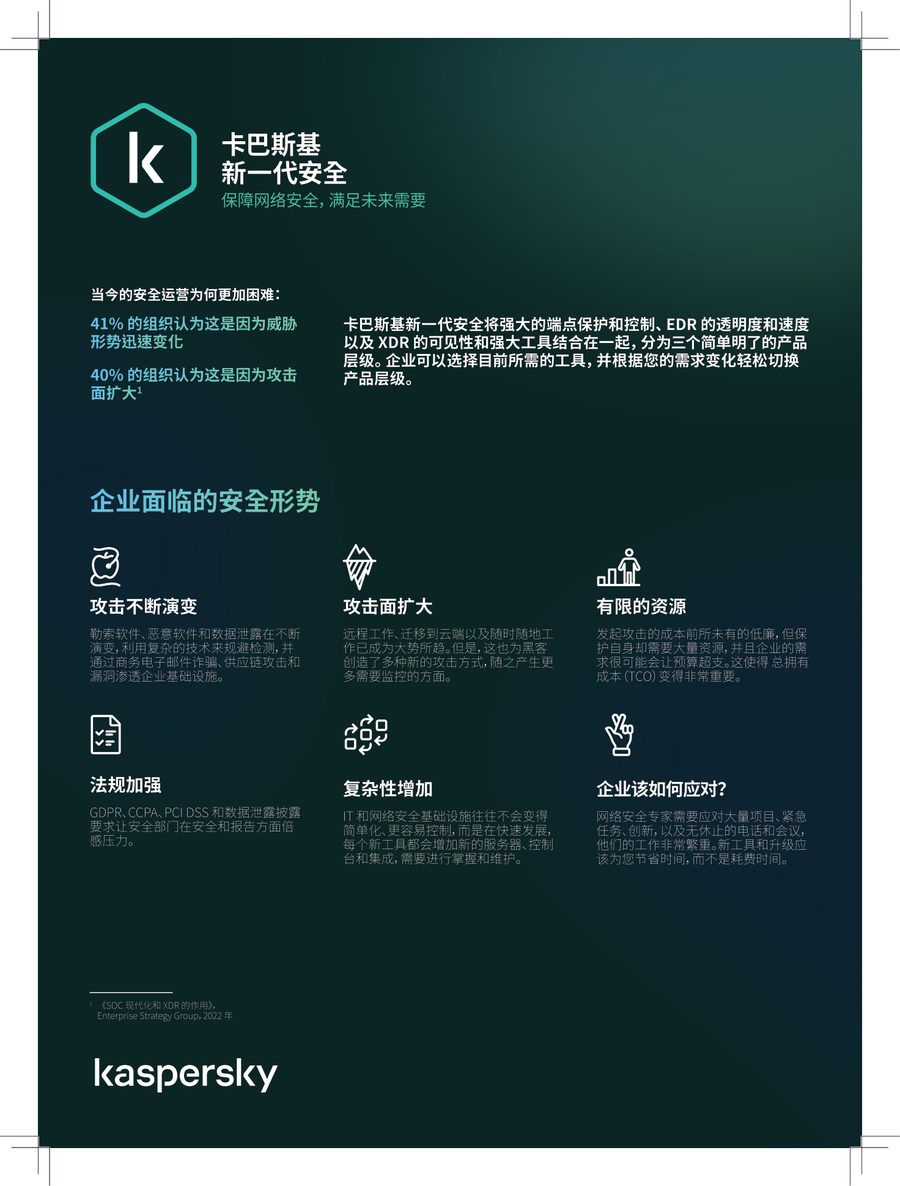
勒索软件、无文件攻击与供应链投毒已经不再依赖单一漏洞,传统靠特征库比对的防病毒很难跟上变种速度。与此同时,终端本身也在扩散:员工笔记本带出办公网、分支机构和远程办公接入、外包人员自带设备,安全团队却往往只有一两个人,告警看不完、事件查不清、处置来不及。
方案构成
以卡巴斯基新一代安全(Kaspersky Next)为核心,按团队成熟度分三层落地,能力逐级叠加而不是换一套系统:
- EDR 基础版:端点保护 + 根本原因分析 + 安全与 IT 管理。适合没有专职安全的 IT 团队,先把“每个端点都被覆盖、都受策略管控”这件事做实。
- EDR 优选版:在端点保护之上增加云保护、EDR 指导与自动化处置,让小型安全团队能独立完成调查与响应。
- XDR 专家版:全功能 EDR,叠加 IRP 事件响应工作流、告警聚合、机器学习与高级检测,面向有 SOC 或专职安全专家的组织。
三个层级之间可按需切换,升级不换平台、不重装代理,避免企业为“以后可能要用的能力”一次性买单。
覆盖的能力面
端点侧覆盖文件、Web、邮件反病毒,漏洞入侵防护、行为检测与修复、HIPS、设备与外设控制、加密;IT 侧提供漏洞评估、补丁管理、软硬件清单与远程连接;EDR 侧提供 IoC 扫描、遥测采集、威胁狩猎、IoA 检测与 MITRE ATT&CK 映射;XDR 侧做到告警聚合、沙箱分析、AD 集成、日志管理与自动化响应编排。夜间与节假日无人值守时,可叠加托管检测与响应(MDR)补位。
落地后的变化
安全运营从“出了事才翻日志”变成“持续可见、快速定位、一键隔离”:感染源能追到具体进程与文件,横向扩散能在几分钟内掐断,处置动作有记录可回溯,等级保护测评时能拿出终端覆盖率与审计证据。
适用场景
- 1IT 人力有限(1–2 人兼管安全),需要一套装上就能管控全部终端的中小企业
- 2已经遭遇过勒索病毒、钓鱼邮件或银狐木马,需要补上检测与响应能力
- 3笔记本、远程办公与分支机构混合,终端数量与版本长期点不清
- 4有小型安全团队,希望把调查与响应从个人经验变成平台化流程
- 5建有 SOC 或安全运营中心,需要 XDR 把端点、邮件与身份数据关联起来
- 6正在准备等级保护测评,需要终端防护与安全审计的落地证据
实施要点
- 现状调研:清点终端数量与操作系统版本,梳理现有杀毒软件与冲突项,确认合规基线要求
- 分层选型:按安全团队规模选定 EDR 基础版 / 优选版或 XDR 专家版,预留后续升级路径
- 试点部署:先在一个部门或一类终端完成安装与策略基线,调优误报后再全量铺开
- 策略固化:按资产重要级别配置防护、外设与应用程序控制,例外走审批而不是口头放行
- 运营交接:设定告警分级与响应剧本,交付管理员培训,明确日常巡检与版本升级责任
交付物
- 终端资产清单与防护现状评估报告
- 分层产品选型建议与授权数量规划
- 部署实施记录与策略基线配置文档
- 告警分级与响应流程说明(含联系人矩阵)
- 管理员操作培训与运维交接记录